Blog
شناسایی حدود 40 حفره امنیتی در سامانه نهادهای مختلف کشور

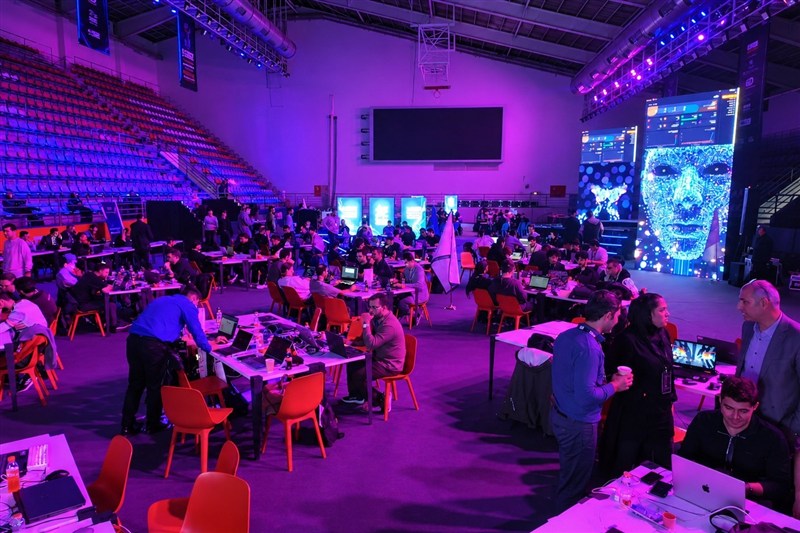
به گزارش گروه اجتماعی خبرگزاری رز نیوز به نقل از تسنیم، مهدی میرسلطانی، دبیر برگزاری بخش باگبانتی امنیت سایبری المپیک فناوری 1405، با اشاره به برگزاری روز پایانی این رقابتها گفت: در بخش پانیریسینگ (Pwn Racing)، 16 تیم چهار نفره در قالب رقابتهای دونفره با یکدیگر به چالش پرداختند و در نهایت، دو تیم برتر به مرحله فینال راه یافتند تا تیم قهرمان مشخص شود.
وی با اشاره به برگزاری رقابتهای باگبانتی افزود: در این بخش حدود 100 هکر کلاهسفید و قانونمند فعالیت خود را روی سامانههای مختلف آغاز کردند و تاکنون حدود 2.5 میلیارد تومان پاداش مورد تأیید سازمانها برای آسیبپذیریهای شناساییشده به دست آمده است.
میرسلطانی ادامه داد: علاوه بر این مبلغ، حدود 2 تا 3 میلیارد تومان پاداش دیگر نیز در دست مذاکره و پیگیری قرار دارد که تلاش میکنیم در صورت تأیید سازمانهای مربوطه، این مبالغ نیز به هکرهای شناساییکننده آسیبپذیریها اختصاص یابد. البته در مواردی که آسیبپذیری یا پاداش مربوط به حقوق و ضوابط سازمان باشد، تصمیمگیری و تخصیص آن مطابق نظر و مقررات همان سازمان انجام خواهد شد.
دبیر برگزاری بخش باگبانتی المپیک فناوری 1405 با تشریح حوزههای مورد بررسی در این رقابتها اظهار کرد: شرکتکنندگان، هکرهای کلاهسفید و قانونمند هستند و فعالیت آنها در چارچوب ضوابط و با هدف ارتقای امنیت سایبری انجام میشود. سامانههای مورد ارزیابی نیز طیف متنوعی از سازمانها و بخشها، از جمله صنایع مختلف، صنعت بیمه، بانکها، زیرساختها، وزارتخانهها و نهادهای دولتی را در بر میگرفت.
وی تصریح کرد: حاصل فعالیت شرکتکنندگان تاکنون شناسایی حدود 40 حفره امنیتی در سامانههای این مجموعهها و گزارش آنها به سازمانهای مربوطه بوده است.
میرسلطانی در پایان خاطرنشان کرد: جزئیات و نتایج نهایی این رقابتها، از جمله دستاوردهای هکرهای کلاهسفید و آسیبپذیریهای شناساییشده، در کنفرانس «هکرهای دوستداشتنی» اعلام خواهد شد.
انتهای پیام/